Documentación de Seguridad TI
Revisa aquí la documentación de seguridad IT de SecureMailMerge: cumplimiento, protección de datos, evaluación de riesgos y de proveedores.
Resumen
Es importante tener en cuenta que tu hoja de cálculo y el contenido del mensaje se procesan en tu computadora dentro de Outlook, y los correos electrónicos terminados se envían a través de tu propio buzón de Microsoft 365 mediante Microsoft Graph, como cualquier correo que escribas tú mismo. Los permisos que otorgas a SecureMailMerge solo se usan en tu computadora y nunca se transfieren a ningún servidor para su procesamiento.
El único servidor que recibe datos relacionados con la campaña es nuestro servidor de licencias, que verifica si has comprado una licencia comercial. Para esta verificación, enviamos tu propia dirección de correo electrónico (como usuario de SecureMailMerge), el nombre del producto y una marca de tiempo a ese servidor. Guardamos la dirección de correo electrónico del usuario con licencia hasta que se elimina la cuenta; las direcciones de correo electrónico de los usuarios gratuitos no se almacenan después de la verificación de la licencia. Las direcciones de correo electrónico u otros datos de tus campañas nunca se envían a nuestros servidores.
Más allá de la licencia, el complemento informa recuentos de uso anónimos a nuestro host de análisis autoalojado y reportes de errores a Sentry. Ninguno contiene datos de destinatarios, y ambos pueden ser bloqueados en el firewall sin afectar al complemento (ver los requisitos del firewall a continuación).
Introducción
SecureMailMerge fue diseñado para permitir una operación de confianza mínima. Esto significa que el complemento fue implementado de tal manera que toda la funcionalidad principal se proporciona en la computadora del usuario sin necesidad de procesamiento en un servidor. Esto permite que los tokens de seguridad necesarios para interactuar con la cuenta de Microsoft 365 del usuario solo se transmitan entre la computadora del usuario y los servidores de Microsoft, pero nunca se envíen a otros servidores.
El único componente del lado del servidor del que depende el complemento es nuestro servidor de licencias, que proporciona capacidades de verificación y compra de licencias. El acceso se concede a través de una cuenta de Microsoft 365 con los permisos mínimos necesarios para verificar tu identidad. No se almacenan datos confidenciales de pago en nuestros servidores; solo se almacenan en el servidor del proveedor de pago que elijas en el momento de la compra. Solo tu correo electrónico e identificadores de transacción se almacenan en nuestros servidores.
El complemento contacta con cuatro hosts: Microsoft 365 (Microsoft Graph), nuestro endpoint de licencias en www.securemailmerge.com, nuestro host de análisis autohospedado analytics.solinventum.com (Rybbit, solo conteos de uso, sin datos de destinatarios) y Sentry (informes de errores). Solo se requiere el endpoint de licencias; los análisis y Sentry pueden ser bloqueados en el firewall y el complemento seguirá funcionando. Hemos publicado los requisitos mínimos necesarios para el firewall para permitir que SecureMailMerge se comunique con nuestro servidor de licencias.
También hemos proporcionado una Publisher Attestation para SecureMailMerge con Microsoft. Una Publisher Attestation es un cuestionario autoinformado publicado por Microsoft, no una revisión de seguridad de Microsoft.
Tokens de seguridad de Microsoft 365
Para enviar correos electrónicos, el complemento requiere un token de seguridad para acceder a Microsoft 365 en tu nombre. Este token le da permiso al complemento para leer y escribir correos en tu buzón de Microsoft.
Al otorgar este permiso, Microsoft te advertirá que la app puede enviar tus datos a internet. Debido a que los complementos son programas de software que se ejecutan dentro de Outlook, esto es teóricamente cierto. Una vez que se da acceso a través del token, no hay forma para que Microsoft limite lo que el complemento hace con esos datos. Por ejemplo, necesitamos comunicarnos con Microsoft Graph (la interfaz de programación usada para proporcionar la funcionalidad del complemento), que es “internet”. Este permiso no es inusual para nuestro complemento; se aplica a todos los complementos que interactúan con Microsoft 365.
SecureMailMerge fue diseñado para ejecutarse solo dentro de Outlook. La hoja de cálculo se procesa en tu computadora, y los correos se generan en tu computadora. Ninguno se transmite a ningún lugar fuera del servidor propio de Microsoft (es decir, Graph). Nuestro servidor de licencias verifica si has comprado una suscripción; no realiza ninguna actividad relacionada con la combinación de correspondencia y nunca recibe datos de campañas. Puedes leer más en nuestra política de privacidad.
Entorno de Operación / Hosting
La infraestructura SecureMailMerge está dividida en dos áreas. El sitio web y el plugin se despliegan de forma estática y no almacenan ningún dato de campaña. El servidor de licencias almacena la información de licencias de los usuarios.
SecureMailMerge es un Add-In de Microsoft 365 para Outlook que utiliza la Modern Web Add-In Architecture. Esto significa que los plugins se ejecutan en un entorno de navegador sandbox dentro del host de Outlook (Windows, Web o Mac).
El acceso a los datos de Microsoft 365 se proporciona a través de la Microsoft Graph API, para la cual cada usuario debe consentir. El token para acceder a estos datos se almacena de forma segura en tu computadora y solo se transmite a los servidores de Microsoft Graph, pero nunca a ningún otro servidor (y específicamente nunca a ninguno de nuestros servidores).
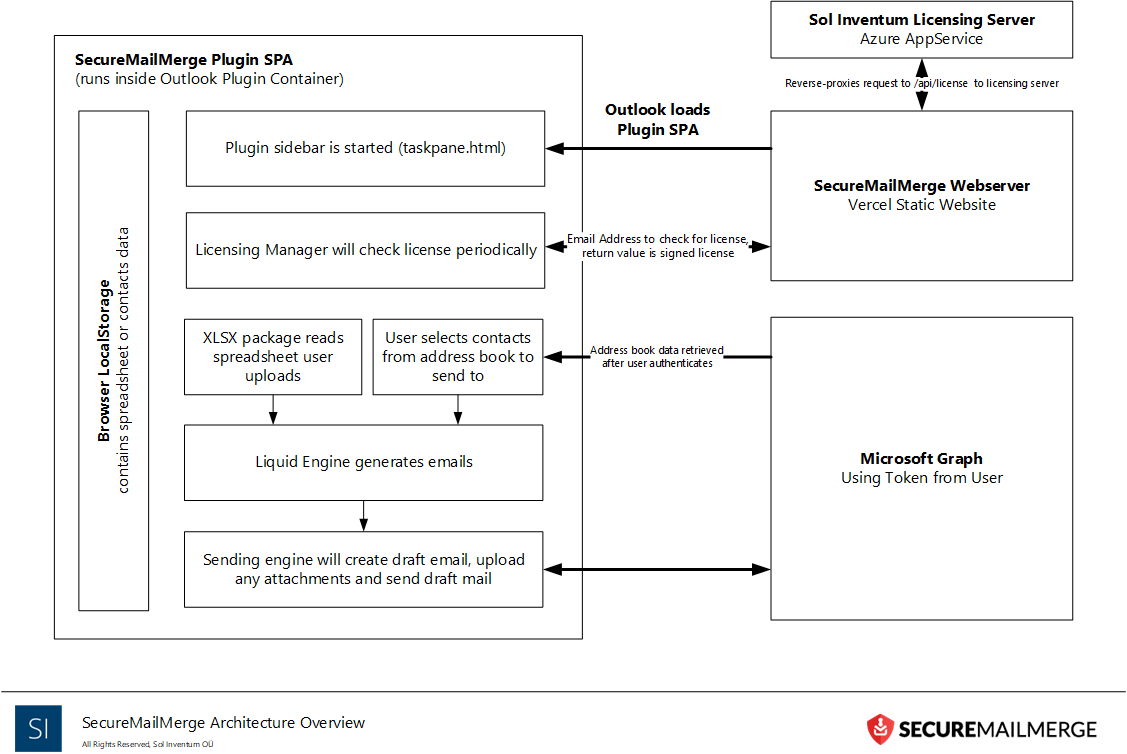
Para todos los servicios usados para alojar la infraestructura SecureMailMerge mencionada aquí en esta sección, está habilitada la 2FA (Two Factor Authentication) en todas las cuentas de producción.
Sitio web y plugin
El sitio web y el plugin están alojados de forma segura y global por Cloudflare Pages. Cloudflare está certificado según ISO 27001:2022 (certificado desde 2019), ISO 27018:2019 (desde 2022) e ISO 27701:2019 como PII Processor y PII Controller (desde 2021), y ha completado una atestación AICPA SOC 2 Type II que cubre controles de Seguridad, Confidencialidad y Disponibilidad.
Nuestros recursos se despliegan como sitios estáticos, y nunca se almacena en esa infraestructura ningún dato de campaña, hoja de cálculo, datos de destinatarios ni contenido de correo electrónico. La única excepción es nuestra propia medición de publicidad: si llegas a través de un anuncio, el identificador de clics publicitarios seudónimo descrito en nuestra privacy policy se registra en una base de datos Cloudflare D1 durante 90 días para que podamos saber qué anuncios funcionan (visitantes solo en Estados Unidos). No contiene nombre, datos de contacto ni contenido de campaña.
El escaneo de vulnerabilidades y la gestión de parches del entorno de alojamiento son proporcionados por Cloudflare.
La documentación de cumplimiento de Cloudflare se puede encontrar en su Trust Hub, con los detalles de sus ISO certifications y el estado de su SOC 2 status.
Servidor de licencias
El servidor de licencias está alojado en servidores europeos en centros de datos de Microsoft Azure (los mismos que usa Microsoft 365). Se utiliza Microsoft 365 Authentication para otorgar acceso a este servidor a nuestro personal.
El escaneo de vulnerabilidades y la gestión de parches del entorno de alojamiento son proporcionados por Microsoft. Tus datos de licencias se almacenan en servicios de bases de datos gestionados por Microsoft. Tenemos una estrategia de copias de seguridad puntuales y a largo plazo para recuperar cualquier dato de licencias si es necesario. Todas nuestras bases de datos están cifradas en reposo. El acceso directo a producción y a la base de datos (incluidos los tokens de seguridad) está restringido al director general.
La documentación sobre la seguridad de los centros de datos de Microsoft se puede encontrar here.
Código Fuente
Nuestro código fuente se encuentra en un repositorio privado en GitHub. El acceso al repositorio y los derechos para desplegar código se conceden solo al desarrollador principal.
La documentación de seguridad de GitHub se puede encontrar here.
Pagos
Los pagos se realizan a través de dos revendedores Merchant of Record, dependiendo de tu elección en el checkout: Paddle y Microsoft 365 (AppSource).
La documentación de seguridad de Paddle se puede encontrar aquí.
La documentación de seguridad de Microsoft 365 se puede encontrar aquí.
Personal, Desarrollo y Soporte al Cliente
Solo nuestro desarrollador principal tiene acceso a nuestro código fuente y entorno de hosting y cuenta con varios años de experiencia en la industria de seguridad informática y en Desarrollo Seguro de Software.
Todos los desarrolladores emplean las mejores prácticas del ciclo de vida seguro de software OWASP (incluyendo security-by-design, deny-by-default y modelado básico de amenazas). Nunca se utiliza datos de producción en un entorno que no sea de producción. Nuestro desarrollador principal aprueba todos los cambios de código que se implementan en producción.
Ningún miembro del personal tiene acceso a los datos de tu campaña ni a los tokens de seguridad de tu cuenta Microsoft 365. Esta información nunca se transmite a nuestros servidores.
Los miembros del personal que brindan soporte al cliente solo tienen acceso a la información que proporcionas. Esta información se mantiene de forma confidencial y segura en nuestro sistema de help desk (Help Scout) y nunca se comparte con terceros.
Documentos
Proporcionamos varios documentos más detallados sobre temas específicos:
- Secure mail merge: where your data goes
- Privacy Policy
- Data Processing Addendum
- Required Microsoft 365 permissions
- Required Firewall settings
Ready to try SecureMailMerge yourself?
SecureMailMerge for Outlook
Runs inside Outlook, with no external app needed.
Free version, no credit card. A license removes the promotional footer.