Resumen de seguridad: Cómo SecureMailMerge maneja los datos
Cómo SecureMailMerge procesa datos de campaña en tu computadora, qué almacenamos, hosting, proveedores, controles de acceso, cumplimiento y el DPA.
Resumen
- Tu hoja de cálculo y el contenido del mensaje se procesan en tu computadora dentro de Outlook. Los correos electrónicos terminados se envían a través de tu propio buzón de Microsoft 365 mediante Microsoft Graph, como cualquier correo que escribas tú mismo.
- Los permisos que otorgas a SecureMailMerge solo se usan en tu computadora y nunca se transfieren a ningún servidor para su procesamiento.
- El único servidor nuestro del que depende el complemento es nuestro servidor de licencias. Este verifica si tienes una licencia comercial y nunca recibe datos de campañas del complemento.
- Más allá de la licencia, el complemento informa recuentos de uso anónimos y reportes de errores. Ninguno contiene datos de destinatarios, y ambos pueden ser bloqueados en el firewall.
- No contamos con un informe SOC 2 ni con certificación ISO 27001 propia. Consulta compliance and contracts.
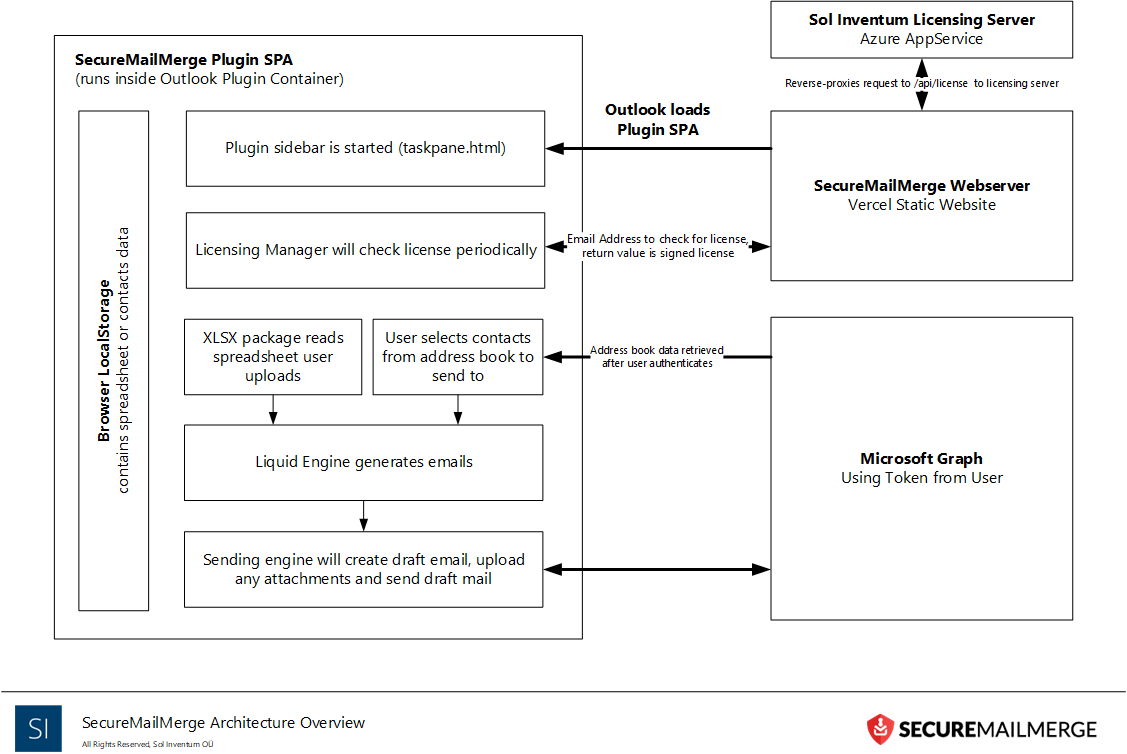
SecureMailMerge fue diseñado para una confianza mínima: toda la funcionalidad principal se ejecuta en la computadora del usuario, sin procesamiento en un servidor. El token de Microsoft Graph del complemento, que necesita para trabajar con el buzón del usuario, solo se transmite entre la computadora del usuario y los servidores de Microsoft, nunca a ningún otro servidor.
SecureMailMerge es un complemento de Microsoft 365 para Outlook construido sobre la modern web add-in architecture. Los complementos se ejecutan en un entorno de navegador sandbox dentro del host de Outlook (Windows, Web o Mac).
Nuestra infraestructura está dividida en dos áreas:
- Website and add-in files: desplegados como sitios estáticos. No almacenan datos de campañas.
- Licensing server: almacena información de licencias de usuarios y proporciona verificaciones de licencia y compras.
Flujos de datos y retención
| Datos | Dónde se procesan | Almacenados por nosotros | Retención |
|---|---|---|---|
| Hoja de cálculo, destinatarios, contenido del mensaje y archivos adjuntos | En Outlook en tu computadora, enviados a través de tu buzón mediante Microsoft Graph | No | No aplicable |
| Verificación de licencia: dirección de correo electrónico principal de tu buzón, nombre del producto, marca de tiempo | Servidor de licencias | Usuarios gratuitos: no. Usuarios con licencia: sí, con una marca de tiempo del último uso | Usuarios gratuitos: no se almacenan después de la verificación. Usuarios con licencia: hasta que se elimine la cuenta |
| Datos de la cuenta cuando compras o se te asigna una licencia: identificadores de usuario, nombre, dirección de correo electrónico | Servidor de licencias | Sí | Hasta que se elimine la cuenta |
| Información de contacto de facturación y número de transacción | Servidor de licencias | Sí. Sin datos de tarjeta | Ver la nota debajo de la tabla |
| Detalles de pago | Paddle o Microsoft, elegido en la compra | No | Regido por la política de privacidad del marketplace |
| Conteos anónimos de uso (frecuencia de uso del complemento, cantidad de correos enviados) | Nuestra instancia autohospedada de Rybbit en analytics.solinventum.com | Sí, sin datos de destinatarios | Ver nuestra privacy policy |
| Informes de errores (dónde ocurrió un error, tipo, información diagnóstica) | Sentry | Sí, solo información técnica | Ver nuestra privacy policy |
| Registros del servidor web (dirección IP, tipo de navegador, sistema operativo y similares) | Nuestros servidores web | Sí | Aproximadamente 30 días |
| Atribución publicitaria, visitantes de EE.UU. que llegan a través de un anuncio: identificador de clic seudónimo | Base de datos Cloudflare D1 | Sí, sin nombre, detalles de contacto ni contenido de campaña | 90 días |
| Conversaciones de soporte | Help Scout | Sí | Guardadas para responder tus consultas actuales y futuras |
Cuando se elimina una cuenta, borramos los datos almacenados en un plazo de 30 días, y usualmente de inmediato, a menos que necesitemos conservarlos por motivos legales o comerciales legítimos.
Los datos de campaña nunca llegan a nuestros servidores durante el uso normal. Si eliges enviarnos ejemplos de mensajes para soporte, recibimos lo que envíes.
Acceso a Microsoft 365 y red
Dos tipos de token de Microsoft 365
El token del complemento. Para enviar correos electrónicos, el complemento necesita un token de seguridad para acceder a Microsoft 365 en tu nombre. Cada usuario consiente los permisos. El token se almacena en tu computadora y solo se transmite a Microsoft Graph, nunca a nuestros servidores. El token de actualización nunca sale de tu instancia de Outlook: cuando cierras el complemento o Outlook, vuelves a iniciar sesión.
El token del servidor de licencias. Cuando compras una licencia, el servidor de licencias te pide que inicies sesión con tu cuenta de Microsoft 365. Almacena un token de acceso con acceso de solo lectura a tu información de usuario. Si asignas licencias a otros usuarios, ese token se actualiza para que el servidor pueda leer información básica sobre los usuarios en tu directorio. Las búsquedas y sus resultados no se almacenan.
Por qué Microsoft advierte que el complemento “puede enviar tus datos a internet”
Cuando otorgas permiso, Microsoft advierte que the app can send your data to the internet (la aplicación puede enviar tus datos a internet). Debido a que los complementos son programas que se ejecutan dentro de Outlook, esto es teóricamente cierto: una vez que se concede el acceso, Microsoft no puede limitar lo que un complemento hace con esos datos. Comunicarse con Microsoft Graph, que el complemento debe hacer, es en sí mismo “internet”. La advertencia se aplica a todos los complementos que trabajan con datos de Microsoft 365.
SecureMailMerge solo se ejecuta dentro de Outlook. La hoja de cálculo se procesa y los correos electrónicos se generan en tu computadora. Ninguno se transmite a ningún lugar fuera de los propios servidores de Microsoft (Graph).
Red y firewall
El complemento contacta cuatro hosts:
| Host | Propósito | Requerido |
|---|---|---|
| Microsoft 365 (Microsoft Graph) | Enviar correo, leer contactos y configuraciones del buzón | Sí, ya permitido en tu tenant |
www.securemailmerge.com | Cargar el complemento (GET) y la verificación de licencia (POST a /api/license) | Sí |
analytics.solinventum.com | Conteos de uso anónimos (Rybbit autoalojado) | No, puede bloquearse |
| Sentry | Reportes de errores | No, puede bloquearse |
El portal de gestión de licencias en licensing.solinventum.com no es contactado por el complemento. Solo las personas que gestionan tus licencias (el propietario de la suscripción y administradores delegados) necesitan acceder a él, desde un navegador.
Consulta los requisitos de firewall.
Hosting y proveedores
Sitio web y complemento
El sitio web y el complemento están alojados globalmente por Cloudflare Pages. Cloudflare está certificado según ISO 27001:2022 (desde 2019), ISO 27018:2019 (desde 2022) e ISO 27701:2019 como PII Processor y PII Controller (desde 2021), y ha completado una atestación AICPA SOC 2 Type II que cubre Seguridad, Confidencialidad y Disponibilidad. Estas certificaciones cubren los servicios de Cloudflare, no SecureMailMerge.
Ningún dato de campaña, hoja de cálculo, datos de destinatarios o contenido de correo electrónico se almacena jamás en esta infraestructura. La única excepción es nuestra propia medición de publicidad, descrita en la tabla anterior. El escaneo de vulnerabilidades y la gestión de parches del entorno de alojamiento son proporcionados por Cloudflare. Consulta el Trust Hub de Cloudflare, las certificaciones ISO y el estado SOC 2.
Servidor de licencias
El servidor de licencias está alojado en centros de datos de Microsoft Azure en Europa (los mismos que usa Microsoft 365). Los datos de licencias se almacenan en servicios de bases de datos gestionados por Microsoft y están cifrados en reposo. Mantenemos copias de seguridad puntuales y a largo plazo para que los datos de licencias puedan recuperarse si es necesario. El escaneo de vulnerabilidades y la gestión de parches del entorno de alojamiento son proporcionados por Microsoft. Consulta la documentación de seguridad de centros de datos de Microsoft.
Subprocesadores
Servicios que procesan datos personales en nuestro nombre:
| Subprocesador | Propósito | Datos que recibe |
|---|---|---|
| Microsoft Azure | Alojamiento del servidor de licencias y su base de datos | Datos de cuenta, licencias y contacto de facturación |
| Cloudflare | Alojamiento del sitio web y archivos del complemento | Solicitudes del sitio web; registros de atribución publicitaria para visitantes de EE. UU. que llegan a través de un anuncio |
| Sentry | Informes de errores del complemento | Solo información técnica de errores |
| Help Scout | Mesa de ayuda de soporte al cliente | Lo que nos envías cuando contactas soporte |
| Fathom Analytics | Análisis del sitio web sin cookies en modo de aislamiento de la UE | Datos de visitas al sitio web |
| HelloSign | Firma de un DPA | Nombre, cargo y dirección de correo electrónico del firmante |
Para las ubicaciones y certificaciones propias de cada proveedor, consulta la documentación del proveedor.
Otros proveedores
| Proveedor | Rol |
|---|---|
| Paddle y Microsoft (AppSource) | Comerciantes de registro para compras. Sus propias políticas de privacidad rigen los datos que les proporcionas. Los datos de tarjetas de pago se almacenan solo con el proveedor que elijas. Consulta la documentación de seguridad de Paddle y la documentación de seguridad de Microsoft 365. |
| Plataformas publicitarias (solo EE. UU.) | Reciben un identificador de clic seudónimo con detalles de conversión de instalación o compra. No nombres, datos de contacto ni datos de cuenta. |
| GitHub | Aloja nuestro código fuente en un repositorio privado. Consulta la documentación de seguridad de GitHub. |
| Rybbit | Software de análisis que alojamos en nuestra propia infraestructura, por lo que ningún proveedor de análisis recibe estos datos. |
Controles de acceso y desarrollo
- La autenticación de dos factores está habilitada en todas las cuentas de producción para cada servicio que aloja la infraestructura de SecureMailMerge.
- El acceso del personal al servidor de licencias utiliza la autenticación de Microsoft 365.
- El acceso directo a producción y a la base de datos (incluidos los tokens de seguridad) está restringido al director general.
- El acceso al repositorio de código fuente y el derecho a desplegar código se conceden solo al desarrollador principal, que tiene varios años de experiencia en seguridad informática y desarrollo de software seguro.
- Todos los desarrolladores siguen las prácticas del ciclo de vida seguro de software de OWASP, incluyendo security by design, deny by default y basic threat modelling.
- El desarrollador principal aprueba cada cambio de código que se implementa en producción.
- Nunca se utiliza ningún dato de producción en un entorno que no sea de producción.
- Ningún miembro del personal tiene acceso a los datos de tu campaña ni al token de Microsoft Graph del add-in. El add-in nunca transmite ninguno de los dos a nuestros servidores. El personal de soporte solo ve lo que eliges enviarles.
Cumplimiento y contratos
Certificaciones. No tenemos un informe SOC 2 ni certificación ISO 27001. Debido a que las campañas se procesan localmente en Outlook, el add-in nunca envía tus datos de campaña a nosotros; los datos que sí recibimos están listados en data flows and retention. Las certificaciones listadas en hosting and providers pertenecen a esos proveedores.
Microsoft Publisher Attestation. Hemos publicado un Publisher Attestation for SecureMailMerge with Microsoft. Es un cuestionario auto-reportado publicado por Microsoft, no una revisión de seguridad de Microsoft.
GDPR. SecureMailMerge está diseñado para GDPR, no certificado contra él. Los datos del destinatario y el contenido del mensaje permanecen en tu computadora y en tu propio tenant de Microsoft 365, por lo que tus controles existentes de retención, DLP y auditoría siguen aplicando. Sol Inventum OÜ es una empresa de la UE registrada en Estonia.
Data Processing Addendum. Nuestro standard DPA nos compromete a:
- Notificarte sin demora indebida después de tomar conocimiento de una violación de datos personales que afecte tus datos (section 7.1).
- Eliminar tus datos personales dentro de los 10 días hábiles después de que el servicio termine (section 9.1).
- Poner a disposición la información necesaria para demostrar el cumplimiento, y permitir y contribuir a auditorías (section 10.1).
- No transferir datos fuera de la UE o EEE sin tu consentimiento previo por escrito (section 11.1).
Soporte y reportes
El personal que brinda soporte al cliente solo tiene acceso a la información que nos envías. Esta se mantiene de forma confidencial y segura en nuestro sistema de mesa de ayuda (Help Scout) y nunca se comparte con terceros.
Para reportar un problema de seguridad, envía un correo a [email protected]. Nuestro contacto de seguridad también está publicado en /.well-known/security.txt.
Documentos
- Trust Center
- Secure mail merge: where your data goes
- Privacy Policy
- Data Processing Addendum
- Required Microsoft 365 permissions
- Firewall requirements
¿Necesitas más ayuda?
Envía un correo al soporte explicando lo que intentabas hacer, lo que pasó y el mensaje de error exacto. No incluyas datos reales de destinatarios.